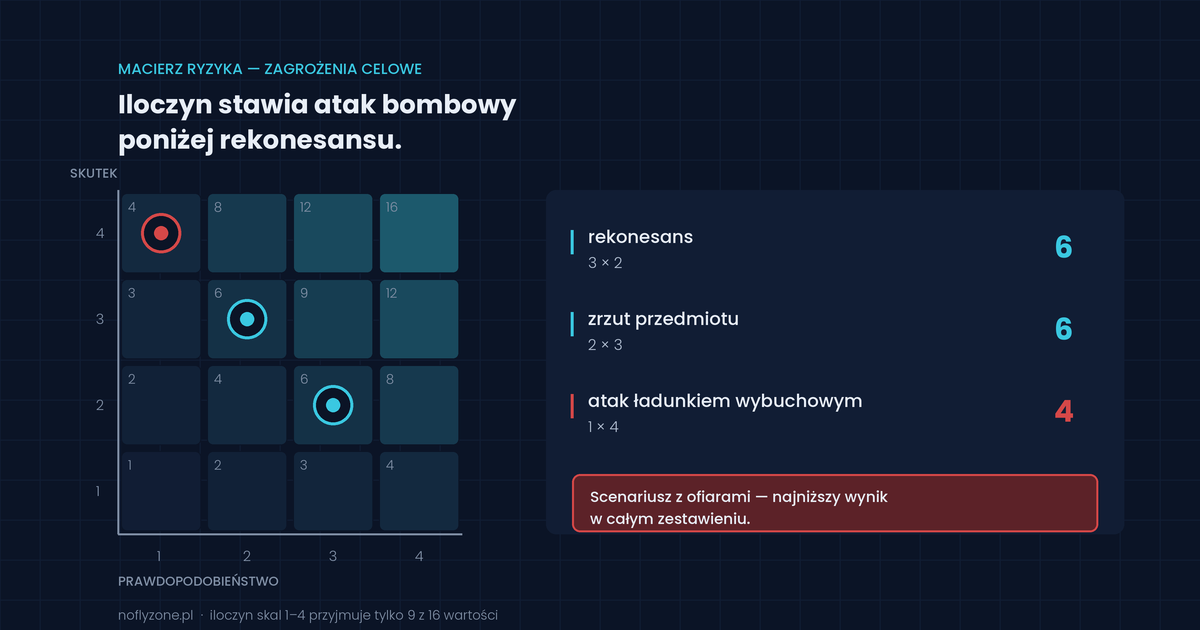
Najczęściej stosowana metoda analizy ryzyka dronowego — mnożenie prawdopodobieństwa przez skutek i wpisanie wyniku do macierzy — daje dla zagrożeń celowych wyniki odwrotne do zamierzonych. Scenariusz rekonesansu wychodzi w niej groźniejszy niż scenariusz ataku ładunkiem wybuchowym. Nie jest to błąd rachunkowy, tylko skutek zastosowania narzędzia zaprojektowanego dla awarii i zjawisk losowych do sytuacji, w której po drugiej stronie stoi ktoś, kto wybiera cel, termin i sposób. Poniżej: dlaczego tak się dzieje, co zastosować zamiast tego i jak zapisać wynik, żeby spełniał obowiązki, które od 4 lipca 2026 roku ciążą na operatorze infrastruktury krytycznej.
Zacznijmy od rachunku, który się nie zgadza
Weźmy typową macierz 4×4, prawdopodobieństwo 1–4, skutek 1–4, ryzyko jako iloczyn. Trzy scenariusze ocenione tak, jak robi się to w większości dostępnych opracowań:
- rekonesans dronem — prawdopodobieństwo 3, skutek 2, ryzyko 6;
- zrzut przedmiotu na urządzenia rozdzielni — prawdopodobieństwo 2, skutek 3, ryzyko 6;
- atak ładunkiem wybuchowym — prawdopodobieństwo 1, skutek 4, ryzyko 4.
Scenariusz, który może zabić ludzi, plasuje się w rankingu niżej niż scenariusz, w którym ktoś robi zdjęcia. Przy typowym podziale progowym — gdzie wartości 4–7 to „ryzyko średnie do monitorowania” — atak bombowy trafia do kategorii, w której nie robi się nic poza obserwacją. Jeśli ten wynik zostanie zatwierdzony i wpięty do dokumentacji ochrony, obiekt będzie miał formalnie poprawną analizę ryzyka, która kieruje środki dokładnie tam, gdzie nie trzeba.
Dochodzi do tego wada techniczna samej macierzy. Iloczyn dwóch skal 1–4 przyjmuje wyłącznie wartości 1, 2, 3, 4, 6, 8, 9, 12 i 16. Siedem liczb z zakresu 1–16 jest nieosiągalnych, więc progi opisane jako „8–11” i „12–16” obejmują po dwie realne wartości każdy, a nie po cztery. Skala, która wygląda na szesnastostopniową, ma dziewięć stopni rozmieszczonych nierównomiernie. Nic z tego nie wynika z ISO 31000 — norma definiuje ryzyko jako wpływ niepewności na cele i nie narzuca żadnego wzoru; mnożenie jest konwencją, którą przyjmujemy sami i za którą sami odpowiadamy.
Zagrożenie losowe i zagrożenie antagonistyczne to dwa różne zadania
Mnożenie prawdopodobieństwa przez skutek działa dobrze tam, gdzie prawdopodobieństwo jest własnością świata: pęknięcie rurociągu, powódź stuletnia, awaria transformatora. Częstość da się oszacować z historii i nic jej nie zmieni w reakcji na to, że kupiliśmy czujnik.
Atak jest czymś innym. Po drugiej stronie stoi ktoś, kto obserwuje nasze zabezpieczenia i dostosowuje się do nich. Prawdopodobieństwo przestaje być własnością obiektu, a staje się relacją między obiektem a przeciwnikiem — i zmienia się w momencie, w którym zmieniamy zabezpieczenia. Zamontowanie radaru nie obniża „prawdopodobieństwa ataku dronem” w sensie statystycznym. Zmienia natomiast to, którą ścieżkę przeciwnik uzna za opłacalną.
Polskie prawo od niedawna nazywa tę różnicę wprost. Nowelizacja ustawy o zarządzaniu kryzysowym wprowadziła pojęcie zagrożenia antagonistycznego: rodzaju zagrożenia hybrydowego ukierunkowanego przeciwko usługom kluczowym i infrastrukturze krytycznej, realizowanego w sposób celowy i świadomy, bez względu na motywację. Ustawodawca wymaga uwzględnienia tej kategorii w ocenie ryzyka podmiotu krytycznego osobno — obok katastrof naturalnych i awarii technicznych. Metoda, która traktuje jedno i drugie tym samym wzorem, tego wymogu nie spełnia, nawet jeśli formalnie wypełnia rubryki.
Praktyczna konsekwencja jest prosta. Dla zagrożeń celowych zamiast jednej osi „prawdopodobieństwo” trzeba rozłożyć ocenę na trzy pytania: czy ktoś ma powód, żeby zaatakować akurat nas; czy ma zdolność to zrobić; czy ma sposobność. Pierwsze dwa są poza naszą kontrolą i podlegają wyłącznie obserwacji. Trzecie jest w całości nasze — i to na nim buduje się analizę.
Sposobność liczy się wzdłuż ścieżki, nie w punkcie
Atak nie jest zdarzeniem, tylko sekwencją. Dla ataku dronowego wygląda ona z grubsza tak: wybór celu → rozpoznanie → pozyskanie i przygotowanie sprzętu → wybór miejsca startu → dolot → efekt → odejście operatora. Każde ogniwo ma dwie cechy istotne dla obrońcy: wykrywalność i przerywalność. Analiza ryzyka ma sens wtedy, gdy dla każdego scenariusza wskazuje, w którym ogniwie jesteśmy w stanie cokolwiek zrobić.
Dwa udokumentowane przypadki pokazują, gdzie te ogniwa naprawdę leżą.
Christchurch, 2019. Raport Królewskiej Komisji Śledczej ustalił, że sprawca ataku na meczety wykonał lot dronem nad Al Noor Mosque 8 stycznia 2019 roku; kartę pamięci z tego drona zabezpieczono później jako dowód. Sam atak nastąpił 15 marca — dziewięć tygodni po rozpoznaniu i bez użycia drona. Dron był narzędziem fazy przygotowawczej, nie fazy uderzenia.
Nashville, 2024. Według aktu oskarżenia i komunikatu Departamentu Sprawiedliwości, Skyler Philippi planował atak na stację elektroenergetyczną przy użyciu drona z ładunkiem wybuchowym. We wrześniu 2024 roku przeprowadził rozpoznanie konkretnej stacji. Został zatrzymany 2 listopada 2024 roku, gdy dron był już uruchomiony, a uzbrojony ładunek leżał obok — nie zdążył go przymocować. Przyznał się do winy we wrześniu 2025 roku.
W obu przypadkach rozpoznanie wyprzedziło uderzenie o tygodnie lub miesiące, a przerwanie sekwencji nastąpiło poza ogrodzeniem obiektu i bez udziału jakiegokolwiek czujnika C-UAS. Sprawę w Nashville rozbiła praca operacyjna, nie system antydronowy. To nie jest argument przeciwko czujnikom — to argument za tym, żeby w analizie ryzyka rubryka „środki zaradcze” dla scenariuszy o najwyższych skutkach nie zawierała wyłącznie sprzętu. Zgłaszanie nietypowej aktywności do Policji i ABW, rejestrowanie obserwacji dronów w okolicy i wymiana informacji z sąsiednimi operatorami działają dokładnie tam, gdzie radar nie sięga — w ogniwach poprzedzających lot.
Dla ogniwa „dolot” warto pamiętać o ustaleniu z analizy klasyfikacji radarowej: zasięg, na którym system rozpoznaje obiekt jako bezzałogowiec, jest krótszy niż zasięg, na którym go wykrywa. Czas reakcji w scenariuszu liczy się od tej krótszej liczby.
Skutek liczy się od zgłoszenia, nie od zdarzenia
To jest punkt, który w praktycznie wszystkich opracowaniach wypada, a odpowiada za największą część realnych strat.
Gatwick, grudzień 2018. Między 19 a 21 grudnia odwołano lub przekierowano około tysiąca lotów, co dotknęło mniej więcej 140 tysięcy pasażerów. Lotnisko było zamknięte — w zależności od źródła podaje się od około 30 do ponad 36 godzin i tej rozbieżności nie da się uzgodnić, bo przerwy były kilkukrotne. Policja hrabstwa Sussex odnotowała 115 zgłoszeń obserwacji, z czego 92 uznano za pochodzące od wiarygodnych osób. Dwie zatrzymane osoby zwolniono bez postawienia zarzutów i przyznano im później odszkodowanie. Komendant policji przyznał, że część obserwacji mogła dotyczyć dronów policyjnych użytych do poszukiwań. Sprawca nigdy nie został ustalony; dochodzenie trwało osiemnaście miesięcy i kosztowało 800 tysięcy funtów. We wrześniu 2019 roku policja podtrzymała ustalenie, że w zdarzeniu brały udział co najmniej dwa drony i że sprawca znał specyfikę lotniska.
Straty powstały nie dlatego, że dron coś uszkodził, tylko dlatego, że zgłoszenie uruchomiło procedurę wstrzymania operacji. Z punktu widzenia analizy ryzyka oznacza to, że w tabeli scenariuszy musi znaleźć się pozycja, której nie ma prawie nigdzie: zgłoszenie obserwacji bez potwierdzenia obiektu. Ma ono wysokie prawdopodobieństwo, niezerowy skutek i — co najważniejsze — jest jedynym scenariuszem, w którym wielkość strat zależy wyłącznie od naszej własnej procedury, a nie od działań przeciwnika.
Z tego wynika konkretny obowiązek dla piszącego analizę: do każdego progu reakcji trzeba dopisać koszt jego uruchomienia i warunek jego odwołania. Procedura, która mówi „wstrzymać operacje do odwołania”, bez zapisanego kryterium odwołania, zamienia każde zgłoszenie w zdarzenie o nieograniczonym koszcie. Szacowanie tych kosztów opisaliśmy osobno w analizie ekonomiki ochrony antydronowej.
Cztery pułapki przy doborze scenariuszy
Import zdarzeń z innej kategorii zagrożenia. Atak na instalacje Aramco w Abqaiq i Khurais z 14 września 2019 roku bywa w opracowaniach dla obiektów cywilnych podawany jako „atak dronowy”. W rzeczywistości było to uderzenie mieszane: strona saudyjska podała, że w Abqaiq trafiło osiemnaście bezzałogowców, a Khurais został uderzony pociskami manewrującymi; rzecznik koalicji mówił łącznie o około dwudziestu pięciu obiektach. Sekretarz Generalny ONZ w grudniu 2019 roku informował Radę Bezpieczeństwa, że eksperci nie byli w stanie niezależnie potwierdzić irańskiego pochodzenia użytego uzbrojenia; Huti przyznali się do ataku, Arabia Saudyjska i USA wskazywały Iran, Iran zaprzeczał. To jest zdarzenie z kategorii uderzenia dalekiego zasięgu prowadzonego przez podmiot państwowy lub przez niego wspierany. Wpisanie go jako scenariusza dla polskiego zakładu przemysłowego zawyża oś skutków o rząd wielkości i deformuje całą analizę, bo przeciwko takiemu zagrożeniu ochrona obiektu nie jest właściwym poziomem odpowiedzi. Wpis w bazie: Abqaiq 2019.
Zakotwiczenie na najgorszym przypadku. Analiza, która dla każdego scenariusza opisuje wariant katastrofalny, kończy się listą pozycji o skutku 4 i prawdopodobieństwie 1 — czyli, po przemnożeniu, listą ryzyk średnich. Wariant najgorszy ma sens jako osobna pozycja służąca planowaniu ciągłości działania, ale nie jako domyślna wartość skutku dla wszystkich scenariuszy.
Pominięcie sprawcy protestacyjnego. 3 lipca 2018 roku Greenpeace France wprowadził w strefę zakazu lotów nad elektrownią Bugey drona w kształcie Supermana, który uderzył w ścianę budynku basenu wypalonego paliwa obok reaktora nr 2; w akcji użyto dwóch statków, jeden został przechwycony przez policję. EDF oświadczył, że obecność dronów nie miała wpływu na bezpieczeństwo instalacji, a budynek paliwowy jest zaprojektowany na obciążenia naturalne i awaryjne; Greenpeace argumentował, że budynki projektowano w latach siedemdziesiątych bez uwzględnienia zagrożenia zewnętrznego. Obie strony mają rację co do innej rzeczy — akcja dowiodła dostępności celu, nie jego zniszczalności, i tak należy ją zapisać. Scenariusz protestacyjny ma wysoką wykrywalność medialną, niski skutek fizyczny i bardzo wysoki skutek wizerunkowy oraz regulacyjny. Rozliczanie go w tej samej rubryce co atak bombowy nie ma sensu.
Zawyżanie pewności dowodowej. W przypadku z Pensylwanii z 16 lipca 2020 roku na dachu budynku sąsiadującego ze stacją elektroenergetyczną znaleziono zmodyfikowanego DJI Mavic 2 z usuniętymi oznaczeniami, kamerą i kartą pamięci, do którego przymocowano na nylonowych linkach kawałek miedzianego przewodu. Wspólny biuletyn FBI, DHS i NCTC z 28 października 2021 roku, opisany przez ABC News i CNN, ocenił to jako prawdopodobnie pierwszy znany w USA przypadek zmodyfikowanego bezzałogowca użytego celowo przeciwko infrastrukturze energetycznej. Dron rozbił się, zanim dotarł nad stację, sieć nie doznała zakłóceń, operatora nigdy nie zidentyfikowano. W opracowaniach branżowych zdarzenie to funkcjonuje jako „pierwszy atak dronowy na sieć energetyczną” bez słowa „prawdopodobnie” i bez informacji, że do stacji nie doleciał. W analizie ryzyka ta różnica decyduje o tym, czy mamy do czynienia z potwierdzoną zdolnością przeciwnika, czy z hipotezą służb.
Jak zapisać wynik, żeby spełniał obowiązek ustawowy
Od 4 lipca 2026 roku analiza ryzyka dronowego przestała być dobrą praktyką, a stała się częścią obowiązku ustawowego — i ma określone terminy.
Operator infrastruktury krytycznej prowadzi bieżącą analizę zagrożeń i przeprowadza ją w terminie sześciu miesięcy od otrzymania informacji o wpisie do wykazu infrastruktury krytycznej, a rozwiązania wynikające z tej analizy wdraża w ciągu kolejnych sześciu miesięcy. Dokumentacja ochrony infrastruktury krytycznej, zawierająca opis infrastruktury i analizę zagrożeń, jest dokumentem niejawnym. Roczny raport o stanie ochrony przekazuje się do 31 marca.
Podmiot krytyczny — czyli operator IK wpisany dodatkowo do wykazu podmiotów krytycznych — przeprowadza ocenę ryzyka nie rzadziej niż raz na dwa lata, uwzględniając zagrożenia wskazane w Krajowej Ocenie Ryzyka oraz zagrożenia antagonistyczne, a także zależności międzysektorowe i alternatywne łańcuchy dostaw. Dochodzi do tego audyt systemu zarządzania bezpieczeństwem co najmniej raz na trzy lata, obejmujący między innymi bezpieczeństwo fizyczne.
Dla piszącego analizę oznacza to trzy rzeczy. Po pierwsze, scenariusze dronowe nie są osobnym dokumentem — wchodzą do analizy zagrożeń i oceny ryzyka jako kategoria zagrożeń antagonistycznych. Po drugie, wnioski muszą dawać się przełożyć na rozwiązania w zakresach wymienionych w ustawie: bezpieczeństwa fizycznego, technicznego, osobowego, cyberbezpieczeństwa, prawnego oraz ciągłości działania. Po trzecie, cykl dwuletni oznacza, że ocena musi być odtwarzalna — ktoś za dwa lata ma zobaczyć, na jakich danych opierał się poprzedni wynik, i porównać. Analiza, której założeń nie da się odtworzyć, nie nadaje się do aktualizacji, tylko do napisania od nowa.
Osobno: rubryka „środki zaradcze” musi być zgodna ze stanem prawnym, a ten się zmienił. Teza, że podmiot cywilny nie może w Polsce podjąć żadnych działań wobec drona, jest nieaktualna — ale nieaktualna jest też jej prosta odwrotność. Kto i w jakich granicach może użyć środka, opisaliśmy w tekście o kompetencjach personelu, a możliwości i ograniczenia samych środków — w przeglądzie metod neutralizacji.
Ograniczenia metody
Podejście opisane wyżej też ma granice i warto je znać przed użyciem.
- Ocena sposobności jest miękka. Zastąpienie prawdopodobieństwa trójką „powód – zdolność – sposobność” usuwa fałszywą precyzję, ale nie daje liczby. Zespół, który oczekuje jednej wartości do wpisania w komórkę, będzie niezadowolony — i słusznie, bo ranking pozostaje częściowo uznaniowy.
- Nie zna się zamiarów przeciwnika. Ocena „powodu” opiera się na profilu obiektu i doniesieniach, a nie na wiedzy. Zdarzenie w Nashville pokazuje, że motywacja bywa ideologiczna i niezwiązana z żadną cechą samego obiektu poza jego funkcją w sieci.
- Dane o częstości są u nas szczątkowe. W Polsce nie ma publicznie dostępnej statystyki obserwacji dronów nad obiektami przemysłowymi. Każdy, kto podaje takie prawdopodobieństwo w liczbach, robi to na podstawie danych z innego kraju albo własnego wyczucia.
- Ścieżka ataku jest modelem, a nie opisem. Rozbicie zdarzenia na ogniwa pomaga wskazać punkty przerwania, ale realne działania rzadko przebiegają liniowo i bywa, że etapy się nakładają lub są pomijane.
- Metoda nie rozstrzyga o zakupach. Analiza ryzyka mówi, gdzie jest luka. Nie mówi, który system ją zamknie ani za ile — to osobne zadanie, oparte na kryteriach oceny sprzętu, a nie na macierzy.
Znaczenie praktyczne tych ograniczeń jest takie, że wynik analizy jest argumentem w rozmowie, a nie wyrokiem. Dokument, który pozoruje obiektywność liczbą, wyłącza dyskusję. Dokument, który jawnie pokazuje, co jest oszacowaniem, a co ustaleniem, pozwala zarządowi podjąć decyzję świadomie — i obronić ją później.
Wnioski operacyjne
- Rozdziel w analizie zagrożenia losowe i antagonistyczne i nie stosuj do nich tego samego wzoru. Dla tych drugich zamiast prawdopodobieństwa zapisz powód, zdolność i sposobność osobno.
- Sprawdź w istniejącym dokumencie, czy scenariusz o skutku śmiertelnym nie wypadł w rankingu niżej niż scenariusz rekonesansu. Jeśli wypadł, macierz jest do wymiany, a nie wynik do skorygowania.
- Dopisz scenariusz „zgłoszenie bez potwierdzenia obiektu” i policz jego koszt godzinowy. To najczęstszy realizowany scenariusz i jedyny, którego skutek zależy wyłącznie od ciebie.
- Do każdego progu reakcji dopisz kryterium odwołania — kto, na jakiej podstawie i po jakim czasie przywraca normalną pracę.
- Dla każdego scenariusza wskaż ogniwo, w którym możesz przerwać sekwencję, i sprawdź, czy w rubryce środków zaradczych jest cokolwiek poza sprzętem.
- Załóż rejestr obserwacji dronów w okolicy obiektu, z datą, godziną, kierunkiem i osobą zgłaszającą. Po roku będziesz mieć własne dane zamiast cudzych. Zadanie bez zakupów.
- Usuń z analizy zdarzenia z innej kategorii zagrożenia — uderzenia prowadzone przez podmioty państwowe nie są scenariuszem dla ochrony obiektu i tylko zaciemniają obraz.
- Zapisz, które ustalenia są potwierdzone, a które są oceną służb lub mediów. Przy aktualizacji za dwa lata to jedyna rzecz, która pozwoli odróżnić nową wiedzę od powtórzonego domysłu.
- Ustaw termin kolejnej oceny zgodnie z cyklem ustawowym, a nie „w miarę potrzeb” — dla podmiotu krytycznego to nie rzadziej niż raz na dwa lata.
Co z tego wynika
Analiza ryzyka dronowego ma dziś dwie funkcje i trzeba je rozdzielić. Pierwsza jest formalna: od lipca 2026 roku operator infrastruktury krytycznej ma obowiązek przeprowadzić analizę zagrożeń w wyznaczonym terminie i utrzymywać dokumentację, którą ktoś sprawdzi. Drugą jest funkcja poznawcza — ma powstać obraz, który realnie zmienia to, gdzie stoi ochrona, co jest zapisane w procedurze i co zostanie kupione w przyszłym roku.
Te dwie funkcje rozchodzą się łatwo. Dokument wypełniony według najczęściej powielanego schematu spełnia pierwszą i nie spełnia drugiej — i właśnie dlatego wart jest przeglądu zanim ktoś go zatwierdzi. Test jest jeden: czy z tej analizy wynika, co dokładnie zrobimy inaczej niż dotychczas. Jeśli wynika tylko lista ryzyk z przypisanymi kolorami, praca została wykonana, ale zadanie nie.
Źródła
Akty prawne
- Ustawa z dnia 26 kwietnia 2007 r. o zarządzaniu kryzysowym w brzmieniu nadanym ustawą z dnia 29 maja 2026 r. (Dz.U. 2026 poz. 815), w szczególności art. 3 pkt 22 (zagrożenie antagonistyczne), art. 6e (Krajowa Ocena Ryzyka), art. 6ze (analiza zagrożeń i terminy), art. 6zf (dokumentacja ochrony IK), art. 6zg (raport roczny), art. 6zt (ocena ryzyka podmiotu krytycznego), art. 6zz (audyt)
- ISO 31000:2018, Zarządzanie ryzykiem — wytyczne — definicja ryzyka jako wpływu niepewności na cele; norma nie narzuca metody obliczania
Dokumenty urzędowe i śledcze
- Royal Commission of Inquiry into the terrorist attack on Christchurch masjidain, Ko tō tātou kāinga tēnei, rozdział o planowaniu ataku — lot dronem nad Al Noor Mosque 8 stycznia 2019 r., raport przedstawiony 26 listopada 2020 r., opublikowany 8 grudnia 2020 r.
- U.S. Department of Justice, komunikat prasowy nr 25-930 z 9 września 2025 r., Man Pleads Guilty to Attempting to Use a Weapon of Mass Destruction and Attempting to Destroy an Energy Facility in Nashville — okoliczności zatrzymania z 2 listopada 2024 r.
- Wspólny biuletyn wywiadowczy FBI, DHS i NCTC z 28 października 2021 r. dotyczący zdarzenia z 16 lipca 2020 r. w Pensylwanii — treść znana z relacji ABC News i CNN; sam dokument nie jest publiczny
- Raport Sekretarza Generalnego ONZ dla Rady Bezpieczeństwa z grudnia 2019 r. w sprawie ataku na instalacje Aramco — brak niezależnego potwierdzenia pochodzenia uzbrojenia
Relacje medialne i komunikaty stron
- Sussex Police, komunikaty i wypowiedzi z grudnia 2018 r. oraz aktualizacja śledztwa z września 2019 r. — liczba zgłoszeń, zwolnienie zatrzymanych, ustalenie o co najmniej dwóch dronach
- Komunikaty Greenpeace France i EDF z 3 lipca 2018 r. dotyczące zdarzenia w elektrowni Bugey — stanowiska rozbieżne, podane obok siebie
- Saudyjskie Ministerstwo Obrony, konferencja prasowa z 18 września 2019 r. — liczba i rodzaj obiektów użytych w ataku na Abqaiq i Khurais
Materiał ma charakter informacyjny i nie zastępuje audytu ani porady prawnej.
Redakcja NoFlyZone. Aktualizacja: 12 września 2026 r. (pierwotna publikacja: 4 kwietnia 2025 r.)
Dodaj komentarz